
個人情報管理の担当を任されたものの、何から始めればよいか迷っていませんか。個人情報 管理 業務 対応は、法律の基本、システム設計、実務フロー、違反事例の4つを順に押さえると進めやすくなります。この記事では、初めての担当者が社内でそのまま実践できる手順を、やさしく整理します。
個人情報管理の業務対応で最初に押さえるべき4つのステップ
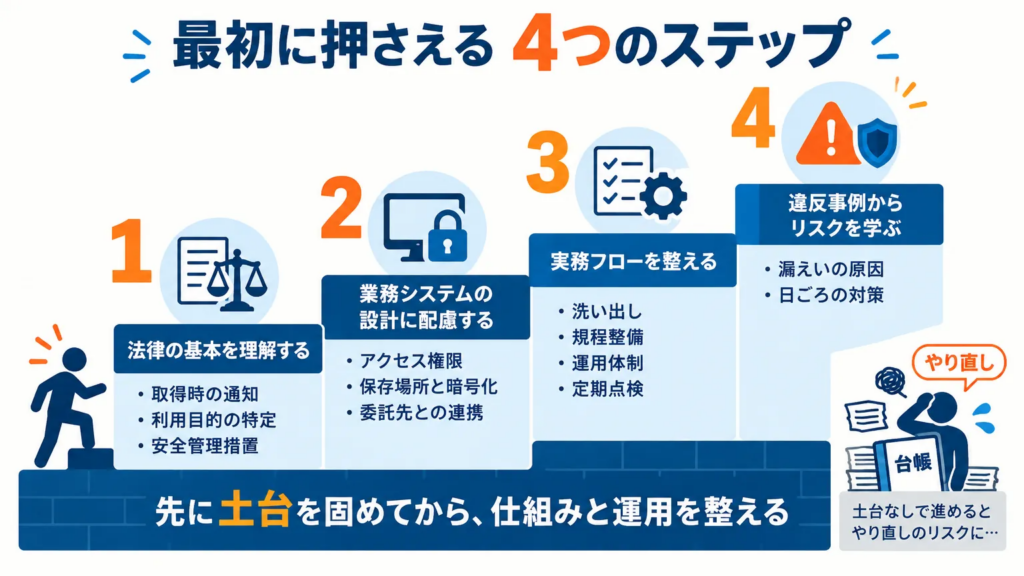
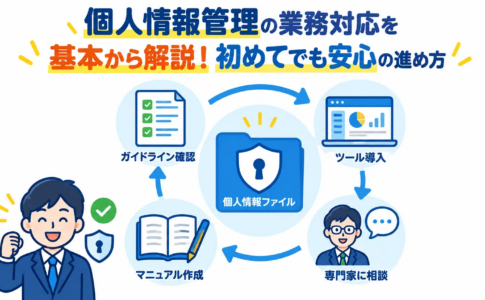
個人情報管理の業務対応は、順番を決めて進めると迷いにくくなります。この記事では、次の4ステップで全体像をつかみましょう。
- 法律の基本を理解する → 取得時の通知、利用目的の特定、安全管理措置
- 業務システムの設計に配慮する → アクセス権限、保存場所と暗号化、委託先との連携
- 実務フローを整える → 洗い出し、規程整備、運用体制、定期点検
- 違反事例からリスクを学ぶ → 漏えいの原因と、日ごろの対策
法律の知識がないまま台帳やシステムを作り始めると、あとから作り直しになりがちです。先に土台を固めてから、仕組みと運用を整えるのが近道といえます。
まずは、なぜ個人情報保護法の理解が業務対応の土台になるのかを見ていきましょう。
なぜ個人情報保護法の理解が業務対応の土台になるのか
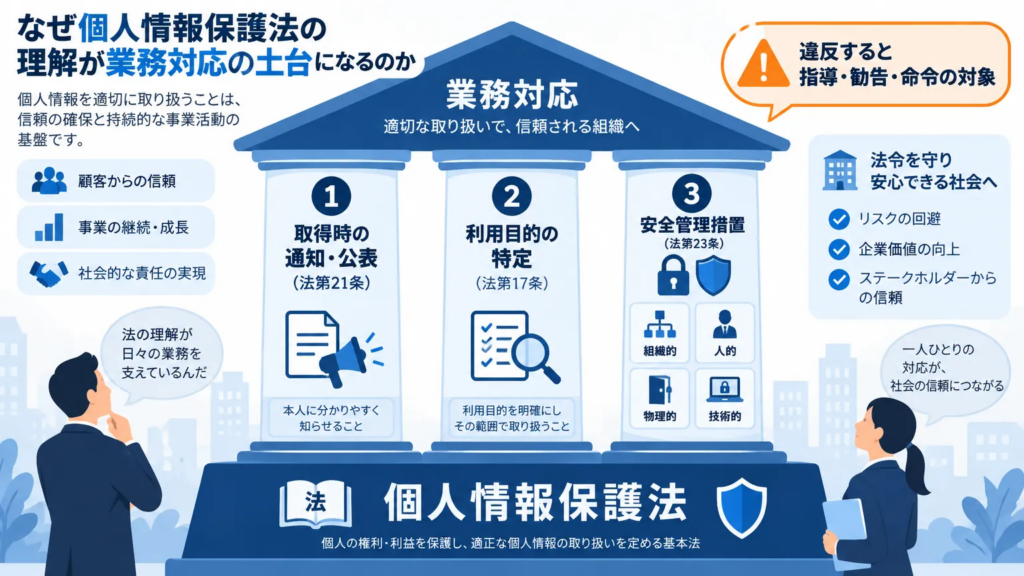
個人情報保護法は、個人の権利利益を守りつつ、情報の有用性にも配慮するための法律です。個人情報を事業で扱う会社は、取得から管理までの義務を負い、違反すると指導・勧告・命令の対象になります。まずは3つの基本ルールを確認しましょう。
個人情報を取得するときに必要な通知と公表のルール
個人情報を取得したときは、利用目的を本人に通知するか、公表する必要があります(法第21条)。通知は口頭、書面、メールなど本人が認識できる方法で行い、公表はウェブサイトへの掲載などで行います。
申込フォームや契約書のように本人が直接入力・記入する場合は、取得前に利用目的を明示します。たとえば商品の配送先として住所を受け取る場合など、取得の状況から利用目的が明らかなときは、通知や公表が不要になる例外もあります。迷ったときは個人情報保護委員会のガイドライン(通則編)の事例を確認しましょう。
利用目的を特定し明確にしておく重要性
利用目的は「できる限り」特定する必要があります(法第17条)。「事業活動のため」のような広い表現では足りず、「新サービスのご案内メールを送るため」のように、本人が使い道を想像できる程度まで具体的に書きます。
特定した範囲を超えて使う場合は、原則として本人の同意が必要です(法第18条)。目的を変えるときも、変更前と関連性があると認められる範囲に限られ、変更後は本人への通知または公表が求められます。業務システムでは、目的ごとにデータを分けて持つ設計が役立ちます。
安全管理措置として求められる4つの対策
個人データの漏えいを防ぐため、事業者は法第23条に基づき、次の4つの観点から措置を講じます。内容は、取り扱うデータの量や性質に応じて決めます。
| 分類 | 概要 | 具体例 |
|---|---|---|
| 組織的 | 責任と手順を決め、運用を確認する | 責任者の設置、取扱規程、漏えい時の報告体制 |
| 人的 | 従業者を教育し、監督する | 研修、秘密保持の取り決め |
| 物理的 | 場所や機器を守る | 入退室管理、書類の施錠保管、盗難防止 |
| 技術的 | システムで不正を防ぐ | アクセス制御、認証、ウイルス対策、ログ管理 |
業務システムで個人情報を管理する際に注意したい設計ポイント
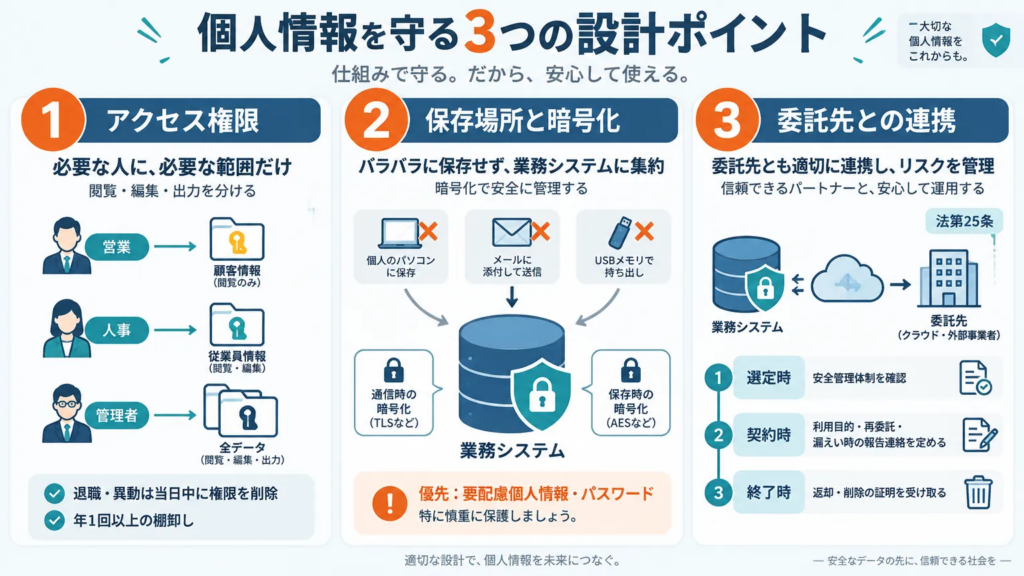
安全管理措置は、システムの設計に落とし込んで初めて現場で機能します。ここでは、アクセス権限、保存場所と暗号化、委託先との連携という3つの論点を整理します。業務アプリ作成ツールを選ぶときの物差しにもなります。
アクセス権限の設定と担当者の役割分担
アクセス権限は、業務に必要な人へ、必要な範囲だけ与える「最小権限」が基本です。営業は担当顧客、人事は従業員情報というように、役割ごとに閲覧・編集・出力の範囲を分けましょう。
退職や異動があったときは、当日中に権限を外す手順を決めておきます。あわせて、年に1回以上は権限の棚卸しを行い、使われていないアカウントや過剰な権限がないかを確認します。アクセス制御や利用者の認証は、ガイドラインでも技術的安全管理措置の例として示されています。
データの保存場所と暗号化の考え方
個人データは、保存場所を絞るほど管理しやすくなります。個人のパソコンやメール添付に散らばると、持ち出しや誤送信の原因になります。保存先は業務システムに集約し、端末への保存を制限するルールが有効です。
暗号化は、通信時と保存時の両方で考えます。高度な暗号化が施されていれば、漏えい時に個人情報保護委員会への報告が不要になる場合があります。ただし、方式や鍵の管理も問われます。まず、要配慮個人情報やパスワードなど、漏れたときの影響が大きいデータから優先しましょう。
委託先や外部システムと連携するときの確認事項
クラウドサービスや外部の委託先に個人データを預けるときは、委託先を監督する義務があります。根拠は法第25条で、旧法の第22条から条番号が変わっている点に注意してください。
- 選定時:委託先の安全管理体制を確認する
- 契約時:利用目的の範囲、再委託の条件、漏えい時の報告連絡を定める
- 終了時:データの返却・削除を確認し、証明を受け取る
委託先で漏えいが起きた場合に備え、連絡窓口と報告の流れも決めておきましょう。
個人情報管理の実務フローを4つの手順で整理する
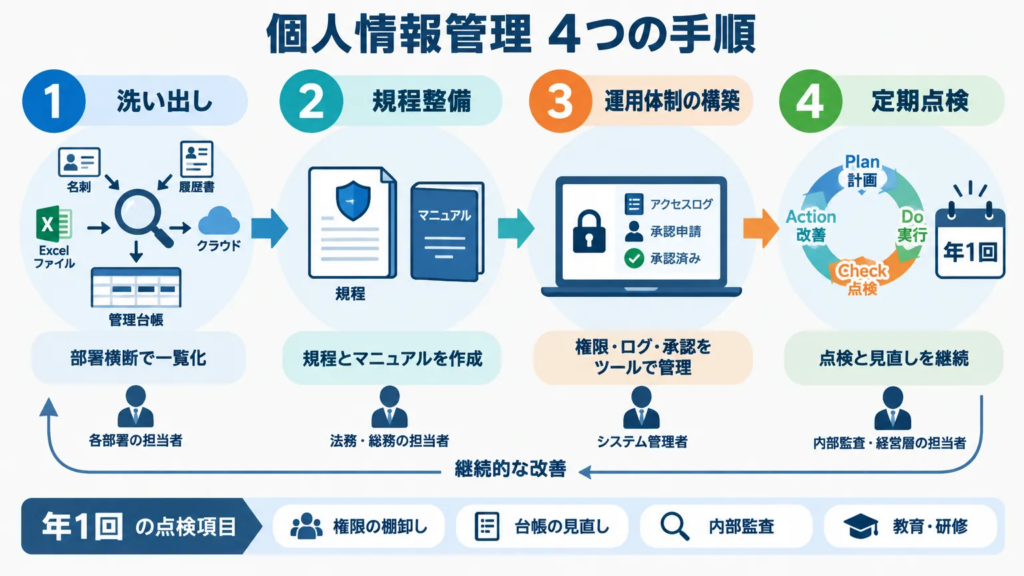
ここまでの知識を、社内の体制づくりに変えていきます。流れは、洗い出し→規程整備→運用体制の構築→定期点検の4手順です。順番に進めれば、ゼロからでも無理なく形にできます。
手順1 社内にある個人情報を洗い出す
最初に、各部署が持つ個人情報を一覧にします。営業は名刺や商談履歴、人事は履歴書や給与情報、情シスはアカウント情報というように、部署ごとに持つものが違うため、部署横断で調べましょう。紙、Excel、クラウドなど保管場所の確認も欠かせません。
管理台帳(管理表)の項目例は次のとおりです。
- 個人情報の種類と対象者(顧客、従業員など)
- 利用目的
- 保管場所と形式
- アクセスできる人
- 保管期間と廃棄方法
- 委託先の有無
手順2 社内規程とマニュアルを整備する
洗い出した内容をもとに、個人情報保護規程と取扱いマニュアルを整えます。プライバシーポリシーは、利用目的などを本人に伝える対外向けの宣言です。社内規程は、従業者が守る行動ルールで、内部向けのものです。
規程には、次の要点を盛り込みます。
- 対象とする個人情報・個人データの範囲
- 責任者と担当者の体制
- 取得から廃棄までの取扱いルール
- 安全管理措置の内容と委託先の管理
- 漏えい時の報告手順と、本人からの開示請求への対応
手順3 管理システムやツールで運用体制を作る
規程は、作っただけでは守られにくいものです。手作業の運用では、権限の付け忘れや台帳の更新漏れが起こりやすくなります。そこで、業務システムやツールの力を借りましょう。
- アクセス権限を役割ごとに設定し、変更を管理する
- 利用目的ごとにデータを分けて持つ
- 閲覧や更新の履歴(ログ)を記録する
- 申請・承認の流れを残す
こうした仕組みにすると、担当者が変わっても同じ水準で運用でき、確認の手間も減ります。具体例は、後の章で@pocketを例に紹介します。
手順4 定期的な点検と見直しを行う
運用を始めたあとは、PDCAサイクル(計画→実行→点検→改善)で点検と見直しを続けます。担当者が行う定期業務の目安は次のとおりです。
| 作業 | 頻度の目安 | 内容 |
|---|---|---|
| 権限の棚卸し | 年1回以上 | 退職者・異動者の権限が残っていないか確認 |
| 管理台帳の見直し | 年1回 | 新しいデータの追加や廃止を反映 |
| 内部監査 | 年1回 | 規程どおりに運用されているか確認 |
| 教育・研修 | 年1回と入社時 | 取扱ルールと事故事例を共有 |
| 規程の実効性チェック | 法改正やサービス変更時 | 現場で守れる内容かを確認 |
頻度は、会社の規模やデータ量に合わせて調整してください。
個人情報の取り扱いで起きやすい違反事例と学べる教訓
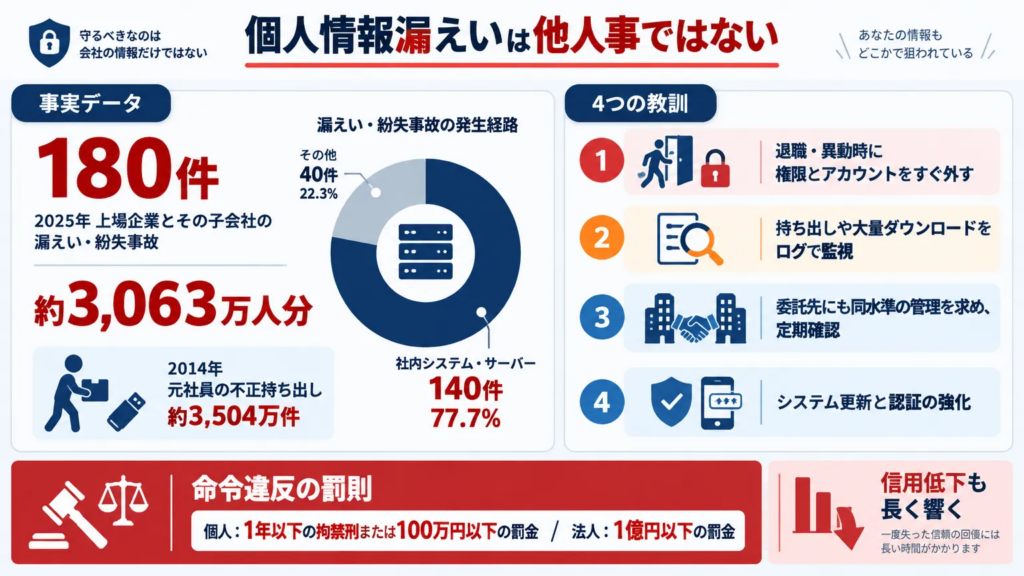
個人情報の漏えいは、他社だけの話ではありません。東京商工リサーチの調査では、2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故は180件、約3,063万人分でした。原因となった媒体は、社内システム・サーバーが140件で、全体の77.7%を占めます。
内部からの流出も、大きな被害につながるおそれがあります。委託先を含む関係者による不正な持ち出しで、大量の個人情報が漏れる場合もあります。
大規模な漏えいは、近年も繰り返されています。東京商工リサーチは、2026年も10月5日までに1,000万人分以上の漏えいが3回起きていると伝えています。
ここから学べる教訓は次のとおりです。
- 退職・異動時に、権限とアカウントをすぐ外す
- 持ち出しや大量ダウンロードを、ログで監視する
- 委託先にも同水準の管理を求め、定期的に確認する
- 外部からの不正アクセスに備え、システムの更新と認証の強化を行う
なお、個人情報保護法では、個人情報保護委員会の命令に違反すると、個人は1年以下の拘禁刑または100万円以下の罰金、法人は1億円以下の罰金の対象になる可能性があります。罰則に加えて、信用の低下も長く響きます。
@pocketで個人情報管理の業務フローをシステム化する方法
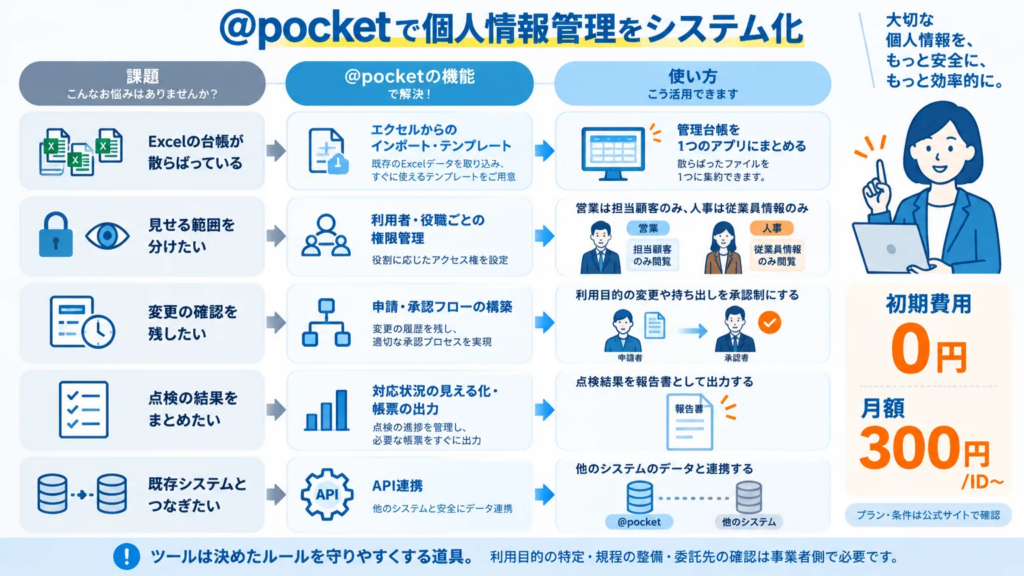
@pocketは、プログラミングなしで業務アプリを作れるノーコードツールです。手順3で整理した運用の仕組みを、自社で組み立てる場面で役立ちます。公式サイトで紹介されている機能と、個人情報管理での使い方の例は次のとおりです。
| 管理の課題 | @pocketの機能例 | 使い方のイメージ |
|---|---|---|
| Excelの台帳が散らばっている | エクセルからのインポート、テンプレート | 管理台帳を1つのアプリにまとめる |
| 見せる範囲を分けたい | 利用者・役職ごとの権限管理 | 営業は担当顧客のみ、人事は従業員情報のみ |
| 変更の確認を残したい | 申請・承認フローの構築 | 利用目的の変更や持ち出しを承認制にする |
| 点検の結果をまとめたい | 対応状況の見える化、帳票の出力 | 点検結果を報告書として出力する |
| 既存システムとつなぎたい | API連携 | 他のシステムのデータと連携する |
公式サイトでは、初期費用0円、月額300円/IDから始められると案内されています。プランや条件は、公式サイトでご確認ください。まずは管理台帳のアプリ化から試してみるのも一案です。
ただし、ツールを使っても、利用目的の特定、規程の整備、委託先の確認といった事業者側の対応は必要です。ツールは、決めたルールを日々の運用で守りやすくするための道具と考えましょう。
まとめ
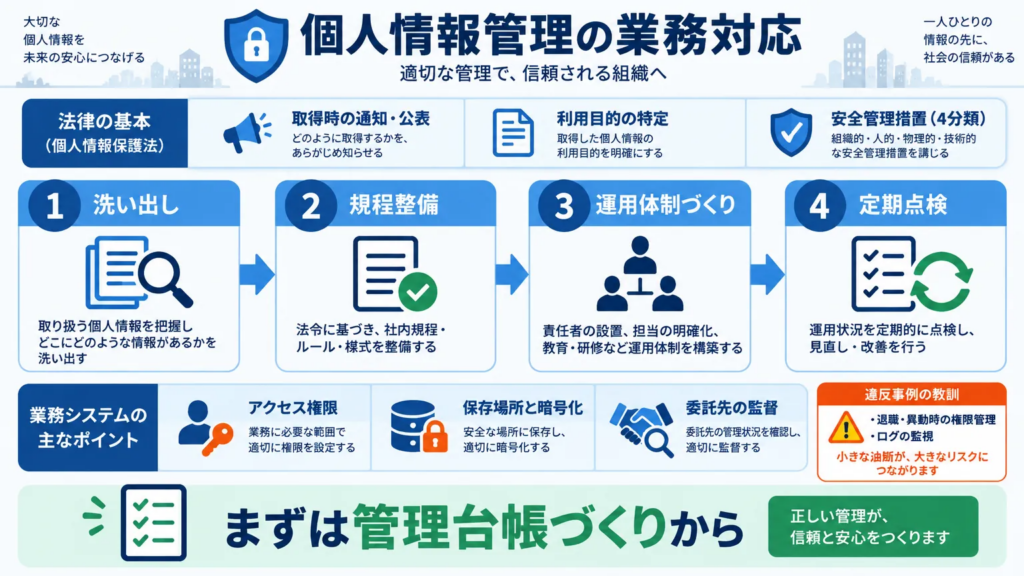
個人情報管理の業務対応は、法律の理解から始めます。取得時の通知・公表、利用目的の特定、4分類の安全管理措置が基本です。
業務システムでは、アクセス権限、保存場所と暗号化、委託先の監督を押さえましょう。実務は、洗い出し→規程整備→運用体制づくり→定期点検の順に進めます。違反事例からは、退職・異動時の権限管理とログの監視が教訓になります。
まずは社内の個人情報を洗い出し、管理台帳を作るところから着手してみてください。
個人情報管理の業務対応についてよくある質問
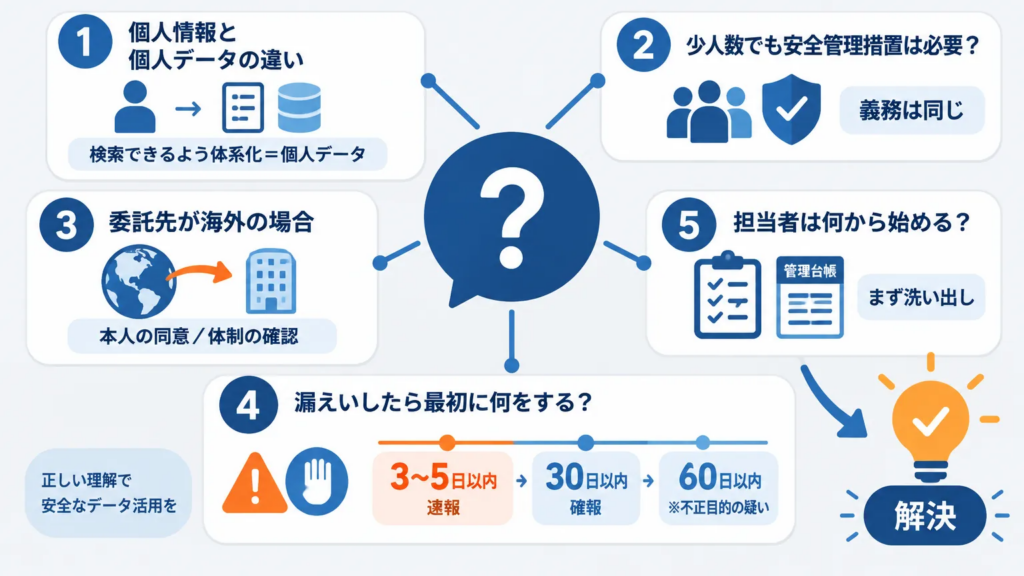
個人情報と個人データは、何が違いますか?
個人情報は、生存する個人を識別できる情報の総称で、氏名やメールアドレスなどが当たります。個人データは、検索できるよう体系的にまとめた個人情報データベース等を構成する個人情報です。顧客リストや従業員名簿に入っている情報は、個人データになります。安全管理措置や委託先の監督は、主に個人データが対象です。
従業員数が少ない会社でも、安全管理措置は必要ですか?
必要です。従業員100人以下の中小規模事業者には、負担を抑えた手法例が示されていますが、義務そのものは同じです。また、委託を受けて個人データを取り扱う事業者は、この配慮の対象外とされています。受託開発やSaaSの運営会社は、ガイドラインで自社の位置づけを確認しましょう。
委託先が海外の場合は、何に注意すればよいですか?
外国にある事業者への提供には、追加のルールがあります。本人の同意を得るか、委託先が基準に適合する体制を整えているかの確認が必要です。保管される国の個人情報保護制度を把握することも求められます。詳しくは外国にある第三者への提供編をご確認ください。
個人データが漏えいしたとき、まず何をすればよいですか?
被害の拡大を止め、責任者へすぐ報告します。次に、事実と影響範囲を調べます。報告が必要な事態では、個人情報保護委員会へ発覚から3〜5日以内に速報、30日以内に確報を出します。不正な目的が疑われる場合は、確報の期限が60日以内です。本人への通知も必要になります。
担当者として、何から手をつければよいですか?
最初は、社内にある個人情報の洗い出しです。種類、利用目的、保管場所、アクセスできる人を管理台帳にまとめます。全体像が見えると、規程の整備やシステム化の優先順位を決めやすくなります。