
取引先から情報管理体制を尋ねられたり、情報漏洩のニュースを目にしたりして、自社は大丈夫かと不安になっていませんか。情報管理 セキュリティ 中小企業 基礎は、専門知識がなくても順番に取り組めば整えられます。この記事では、無料で始められる対策から、社内に定着させるコツまでをやさしく解説します。
中小企業が最初に取り組むべき情報管理セキュリティの基礎
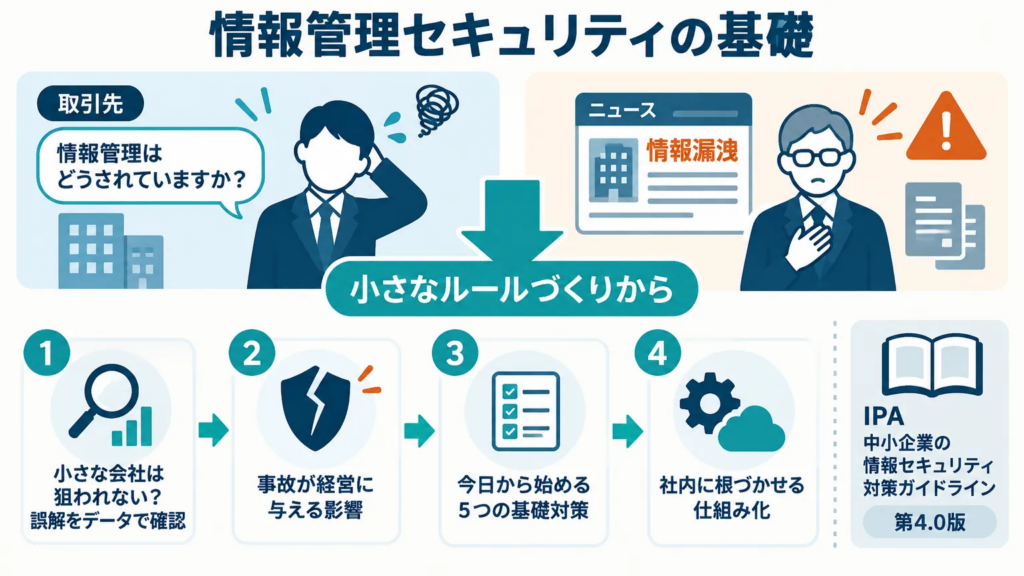
取引先から「情報管理はどうされていますか」と聞かれ、答えに詰まった経験はありませんか。情報漏洩のニュースを見るたびに、うちの会社は大丈夫だろうかと胸がざわつく方も多いでしょう。
セキュリティの専門家がいない中小企業でも、情報管理の基礎は順番に進めれば整えられます。大切なのは、難しい機器をそろえることよりも、日々の使い方に小さなルールをつくることです。
手がかりになるのが、独立行政法人情報処理推進機構(IPA)が無料で公開している中小企業の情報セキュリティ対策ガイドラインです。経営者が理解しておく考え方と、社内で実践する手順がまとめられており、個人事業主や小規模事業者も対象としています。現在は第4.0版が公開されています。
この記事は、次の流れで進みます。
- 「小さな会社は狙われない」という誤解を、データで確かめる
- 事故が起きたときの経営への影響を知る
- 今日から始められる5つの基礎対策を学ぶ
- 対策を社内に根づかせる進め方と、仕組み化の方法を知る
- まずは全体像をつかみ、自社に合うところから手をつけましょう。
「中小企業は狙われない」は誤解、サイバー攻撃の標的になりやすい理由
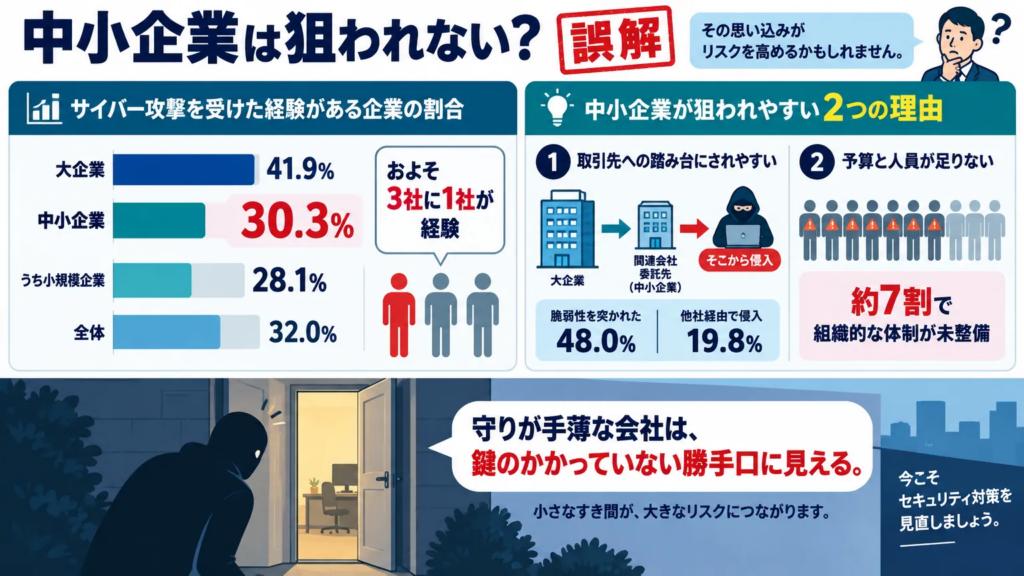
「うちは小さな会社だから、狙われても得るものがない」と感じる方は少なくありません。けれども、調査データを見ると、この見方は現実と合っていません。
帝国データバンクが2025年5月に実施したサイバー攻撃に関する実態調査では、過去にサイバー攻撃を受けた経験がある企業は全体の32.0%でした。規模別の内訳は次のとおりです。
| 区分 | 攻撃を受けた経験がある企業の割合 |
|---|---|
| 大企業 | 41.9% |
| 中小企業 | 30.3% |
| うち小規模企業 | 28.1% |
| 全体 | 32.0% |
大企業より低いとはいえ、中小企業のおよそ3社に1社が経験している計算です。1カ月以内に受けた(可能性を含む)と答えた割合は、全体の6.7%に対し、中小企業は6.9%、小規模企業は7.9%と、足元ではやや高くなっています。
ランサムウェア(データを暗号化して身代金を要求するウイルス)でも、同じ傾向が見られます。経済産業省も、被害企業の約6割が中小企業だと紹介しています。
中小企業が狙われやすい理由は、主に2つあります。
- 取引先への踏み台にされやすい:大企業は守りを固めているため、攻撃者が関連会社や委託先を入り口に選ぶことがあります。脆弱性(システムの弱点)を突かれる例や、他社経由で侵入される例も報告されています。
- 予算と人員が足りない:IPAの調査の紹介では、約7割の中小企業で組織的なセキュリティ体制が整っていません。
守りが手薄な会社は、攻撃者から見ると鍵のかかっていない勝手口のように映ってしまいます。
情報漏洩やセキュリティ事故が中小企業の経営に与える影響
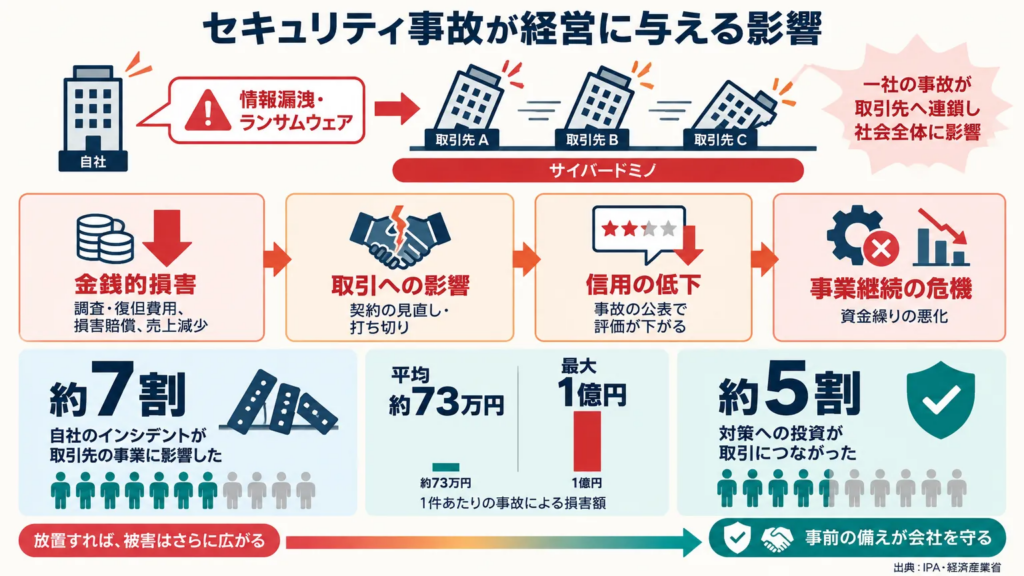
情報漏洩やランサムウェアの被害は、ニュースの中だけの出来事ではなく、経営の土台を揺らします。体力に余裕の少ない中小企業ほど、一度の事故が大きな痛手になります。
被害が広がる様子は、次のように整理できます。
| 影響の種類 | 具体的な内容 |
|---|---|
| 金銭的損害 | 原因調査や復旧にかかる費用、取引先や顧客への損害賠償、業務停止中の売上減少 |
| 取引への影響 | 取引先からの信頼を失い、契約の見直しや打ち切りにつながる |
| 信用の低下 | 事故の公表により、顧客や求職者からの評価が下がる |
| 事業継続の危機 | 業務の停止が長引くと資金繰りが悪化し、事業を続けることが難しくなる |
IPAの実態調査では、約7割の中小企業が「自社のサイバーインシデントが取引先の事業に影響を与えた」と回答しています。自社だけで終わらず、取引先まで巻き込む「サイバードミノ」が起きている点が、信用に響く理由です。
被害額についても、IPAの報告書を紹介した報道では、過去3期の平均が約73万円、最大で1億円の回答があったと伝えられています。金額には大きな幅があり、一度の事故が経営に与える重さは会社ごとに異なります。
一方で、明るい材料もあります。経済産業省によると、セキュリティ対策に投資した中小企業の約5割が、その対策が取引につながったと答えています。対策は守りであると同時に、信頼を得る手段にもなります。事故が起きてから慌てるより、事前に備えるほうが会社を守る近道です。
コストをかけずに実践できる情報管理セキュリティの基礎対策
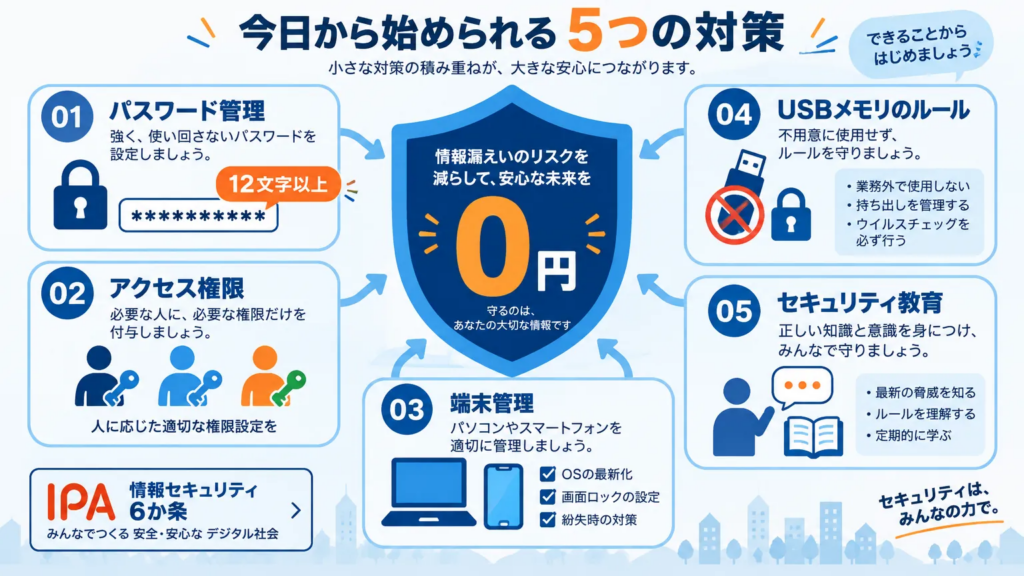
ここからは、費用をかけず、自社内で今日から始められる5つの対策を紹介します。IPAは、はじめに取り組んでほしい項目を情報セキュリティ6か条として無料で公開しています。従来の5か条にバックアップが加わったもので、公的な指針と照らし合わせて進めると迷いにくくなります。
パスワードの管理ルールを決める
パスワードは、頻繁に変えるより「長くて、使い回さない」ことが大切です。総務省は、サービス側から流出の事実がなければ定期変更は不要で、流出時に速やかに変更する考え方を示しています(国民のためのサイバーセキュリティサイト)。使い回しは、1か所の流出が他のサービスへの不正ログインにつながります。
自社のルールには、次の項目を入れるとよいでしょう。
- 自社の目安として、12文字以上の長いパスワードにする
- 別のサービスで同じパスワードを使わない
- 他人に教えず、メモを人目に触れる場所に置かない
- 覚えきれない分は、パスワード管理ツールや多要素認証に任せる
従業員ごとにアクセス権限を設定する
アクセス権限は、業務に必要な人に、必要な情報だけを見せる設計が基本です。これを最小権限の原則と呼びます。全員に同じ鍵を渡すより、部署ごとに鍵を分けるほうが、誤操作や内部不正による情報漏洩を小さく抑えられます。
運用では、次の2点が欠かせません。
- 退職者や異動者のアカウントは、当日中に削除するか権限を変更する
- 半年に1回など、時期を決めて権限を見直す
共有フォルダの公開範囲も、IPAの基本項目にある「共有設定を見直そう」の観点で確認しておきましょう。
パソコンやスマートフォンなど社内端末を管理する
業務で使うパソコンやスマートフォンは、紛失や盗難が情報漏洩に直結します。許可していない私物端末やアプリを業務に使う「シャドーIT」も、会社が把握できない抜け道になります。
まずは端末台帳をつくり、管理番号・使用者・OSの種類・更新状況を一覧にしましょう。OSやソフトウェアを最新に保つことも、IPAが示す基本項目の1つです。台数が増えたら、紛失時に遠隔でロックできるMDM(モバイルデバイス管理)ツールの導入も選択肢になります。
USBメモリなど外部記憶媒体の使用ルールを決める
USBメモリは小さくて持ち運びやすい反面、紛失や盗難で情報漏洩を起こしやすく、ウイルス感染の入り口にもなります。総務省は、持ち運ぶ必要のない機密情報や個人情報は保存しないこと、ファイルを暗号化すること、個人所有のUSBメモリを使わないことなどを挙げています。
社内ルールには、次の内容が役立ちます。
- 使用できるのは、会社支給の暗号化に対応したUSBメモリのみ
- 持ち出す情報は必要最小限にする
- パソコンの自動再生機能を止める
データの受け渡しをクラウドストレージに切り替えれば、物理的に持ち出す場面そのものを減らせます。
従業員へのセキュリティ教育を続ける
ルールをつくっても、従業員の意識が伴わなければ形だけになってしまいます。IPAは無料で使える教材を公開しており、費用をかけずに続けられます。
- 5分でできる!情報セキュリティ自社診断:25項目に答えて、自社の対策状況を把握するツール
- 5分でできる!情報セキュリティポイント学習:1テーマ5分で学べる、中小企業向けの学習コンテンツ
月に1回、朝礼や会議の冒頭で1テーマを取り上げるだけでも十分です。一度で終わらせず、続けることが最大のポイントです。
情報管理セキュリティの対策を社内に定着させる進め方
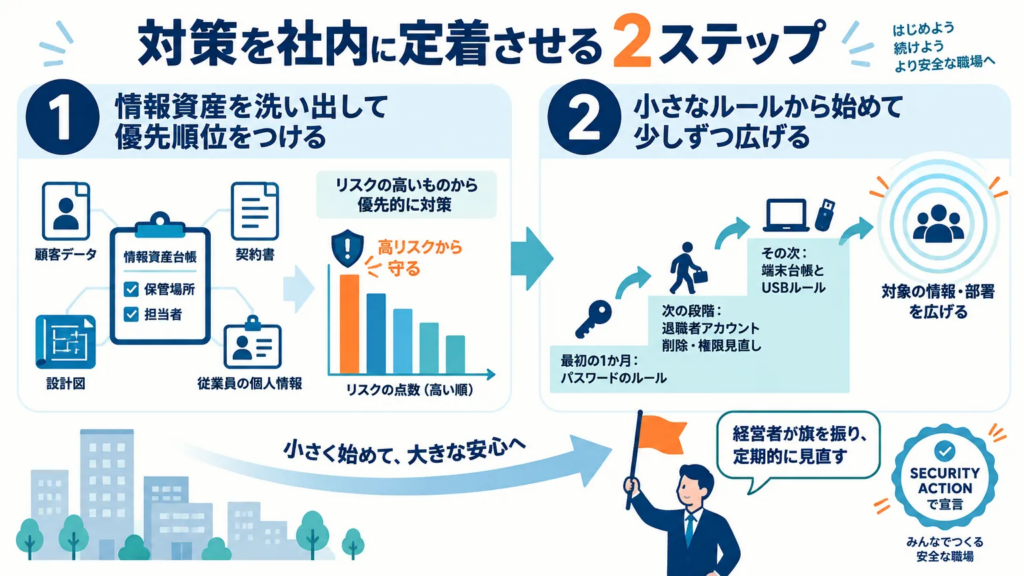
個別の対策は、始めた直後は意識していても、忙しさに紛れて薄れがちです。社内の習慣として根づかせるには、守るべき情報を見きわめ、小さな範囲から広げる進め方が向いています。次の2つのステップで進めましょう。
情報資産を洗い出して優先順位をつける
対策の優先順位を決めるには、まず自社がどんな情報を持っているかを把握します。顧客データ、契約書、設計図、従業員の個人情報などを情報資産管理台帳に書き出し、保管場所と担当者も記録しましょう。
次に、各情報の重要度や、漏れたときの影響の大きさなどから、リスクの大きさを点数にします。点数の高い情報から守りを固めれば、限られた時間と人手でも効率よく進められます。IPAのガイドラインには、台帳やリスク分析シートのひな形が付録として用意されています。
小さなルールから始めて少しずつ広げる
全対策を一度に導入しようとすると、現場の負担が増えて続かなくなります。優先度の高い項目から、小さく始めましょう。
- 最初の1か月:パスワードのルールを決める
- 次の段階:退職者アカウントの削除と権限の見直し
- その次:端末台帳とUSBメモリのルール
定着したら、対象の情報や部署を少しずつ広げます。節目にIPAのSECURITY ACTIONで取り組みを宣言すると、取引先への説明に役立つこともあります。経営者自身が旗を振り、定期的に見直す姿勢が成果を左右します。
業務アプリで情報管理を仕組み化する方法
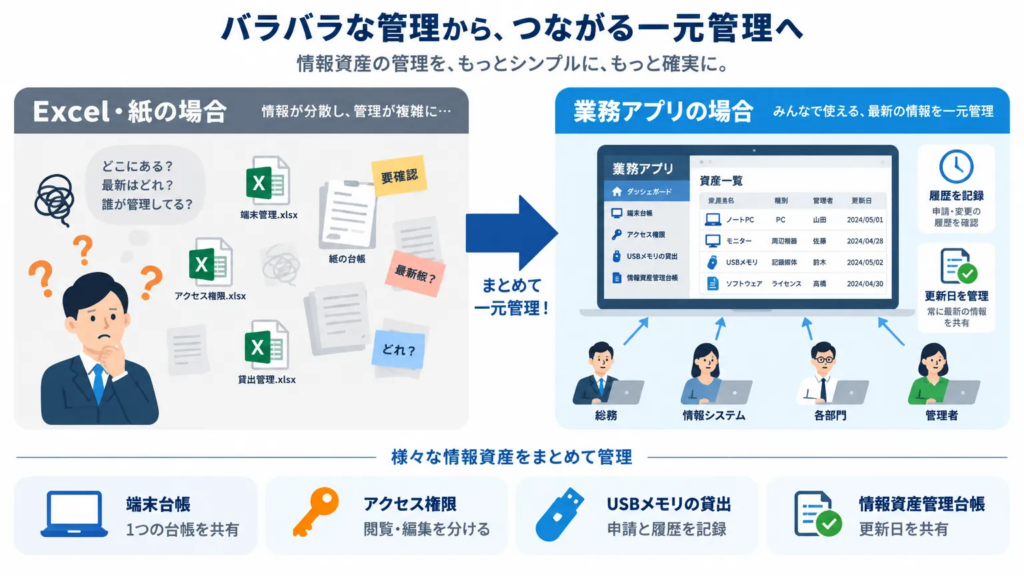
情報管理のルールを決めても、Excelや紙の台帳でバラバラに管理していると、更新漏れや担当者の入れ替わりで運用が崩れやすくなります。誰がどの端末を使っているのか、退職者のアカウントは消したのか、といった確認に手間がかかるためです。
こうした課題には、WEBで一元管理できる業務アプリが役立ちます。@pocketは、社内のさまざまな業務をWEBで管理できる、簡単業務アプリ作成ツールです。自社に合った台帳や申請の仕組みを、手軽に形にできます。
| 管理したい項目 | Excel・紙の場合 | 業務アプリの場合 |
|---|---|---|
| 端末台帳 | 最新版のファイルが複数でき、更新が個人頼みになる | WEB上で1つの台帳を共有し、更新状況を確認しやすい |
| アクセス権限 | ファイル単位の制限が中心で、見直しの記録が残りにくい | 閲覧・編集できる人を分ける運用を組み込みやすい |
| USBメモリなどの貸出 | 紙の記入や口頭で、履歴を追いにくい | 申請と履歴をアプリ上に残せる |
| 情報資産管理台帳 | 担当者の手元で止まり、見直しが後回しになる | 一覧と更新日を共有でき、定期見直しにつなげやすい |
属人化を防ぎ、履歴を残しながら運用できる点が大きな利点です。ただし、ツールを入れるだけで安全になるわけではありません。ここまで紹介したルールと組み合わせて使うことが前提です。
機能の詳細や効果は、利用環境によって異なります。まずは@pocketのサイトで、自社の業務に合うかを確認してみてください。
まとめ
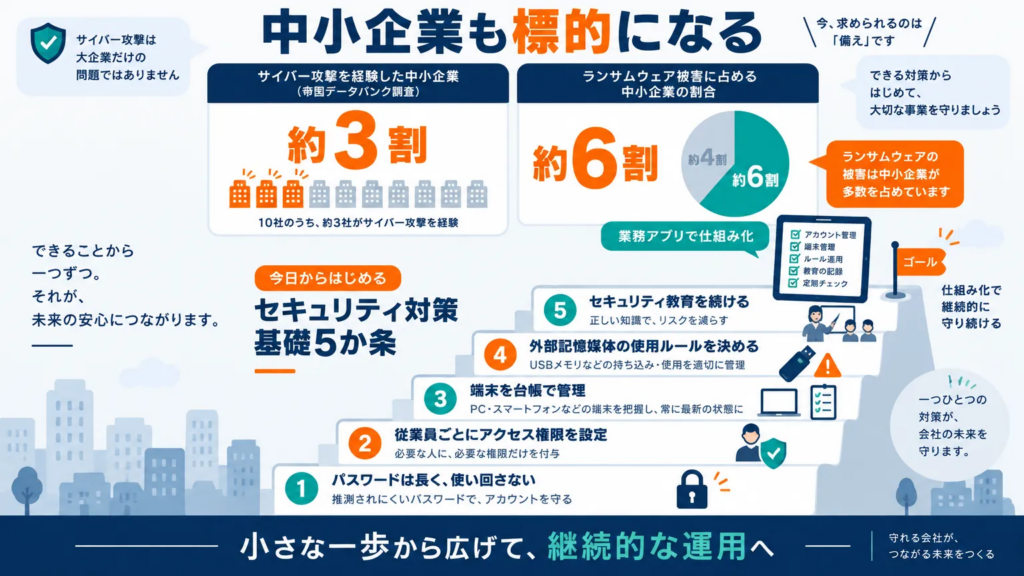
中小企業も、サイバー攻撃の標的になるリスクは大企業と変わりません。規模が小さくても、取引先や顧客の情報を預かっている以上、対策は欠かせません。
情報管理とセキュリティの基礎は、コストをかけずにできる次の5つから着手しましょう。
- パスワードは長くして、使い回さない
- 従業員ごとにアクセス権限を設定する
- 端末を台帳で管理する
- 外部記憶媒体の使用ルールを決める
- セキュリティ教育を続ける
情報資産の洗い出しと小さな一歩から広げ、業務アプリで仕組み化すれば、継続的な運用につながります。
情報管理とセキュリティを中小企業が基礎から整えることについてよくある質問
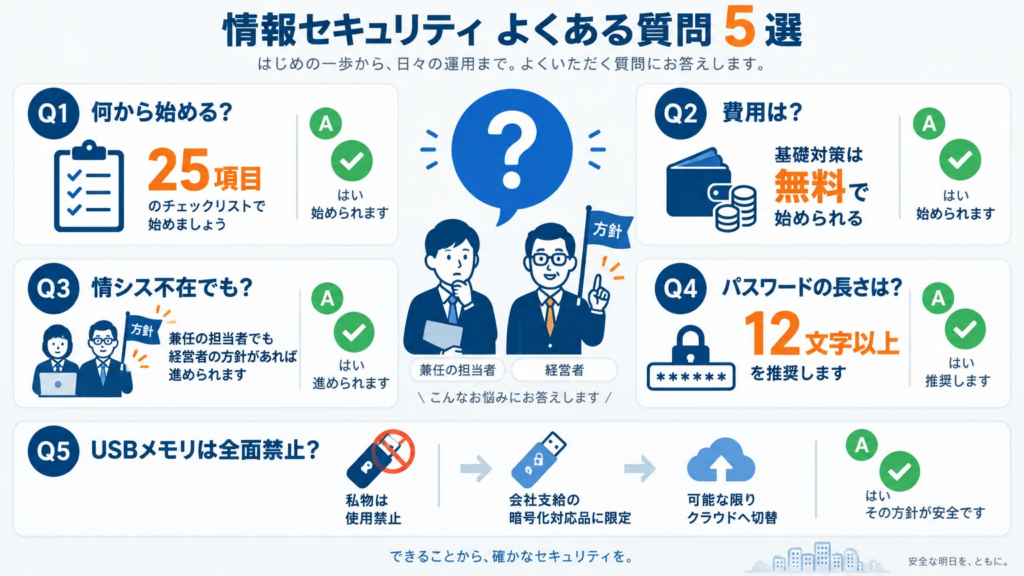
Q1. 何から始めればよいですか?
A. まずはIPAの「5分でできる!情報セキュリティ自社診断」で、25項目の現状を確認しましょう。結果をもとに、パスワードのルール化など優先度の高いものから着手すると進めやすくなります。
Q2. 費用はどのくらいかかりますか?
A. 本記事で紹介した5つの基礎対策は、ルールづくりと運用が中心で、特別なツールの購入は必要ありません。IPAが公開している自社診断やガイドラインも無料で利用できます。MDMや業務アプリなどの有料ツールは、台数や業務量が増えた段階で検討すれば十分で、費用はサービスごとに異なります。
Q3. 専任の情シス担当がいなくても対応できますか?
A. 対応できます。兼任でよいので担当者を決め、経営者が方針を示しましょう。進め方に迷う場合は、IPAの「中小企業の情報セキュリティ対策ガイドライン」を参考にできます。不安が残る部分は、外部の専門家に相談する方法もあります。
Q4. パスワードは何文字にすべきですか?
A. パスワードは、長く推測されにくいものにするほど破られにくくなります。自社ルールの目安としては、12文字以上に設定し、サービスごとに使い分けると安心です。
Q5. USBメモリは全面禁止にすべきですか?
A. 全面禁止だけが答えではありません。私物の使用禁止、会社支給の暗号化対応品への限定、持ち出す情報の最小化が基本です。クラウドストレージなどの代替手段を用意すると、無断使用も防ぎやすくなります。